


Poznatky z konference Airport Issues: Jak zabezpečit civilní letiště před hybridními hrozbami
5. října proběhl v prostorách pražského Hotelu Hilton druhý den mezinárodní odborné konference “North America/Europe Airport Issues Conference“, kterou uspořádala International Association of Airport Executives (IAAE). Bohatý program třídenní konference nabízí až 10 panelů, v rámci kterých vystupují desítky řečníků v pestrém mezinárodním složení. Vrcholní představitelé leteckého odvětví z Evropy a Severní Ameriky včera diskutovali širokou škálu témat spojených s civilním letectvím, včetně problematiky bezpečnosti. Právě debatu v rámci panelu o zabezpečení civilních letišť v kontextu hybridních hrozeb mapovala i redakce CZ DEFENCE.
Druhý den konference zahájil velvyslanec Spojených států amerických v ČR Nicholas Merrick, který současné výzvy v letecké dopravě zasadil do paralely s probíhajícími geopolitickými posuny. Merrick ve své řeči zdůraznil, že stejně jako pasažéři v letecké dopravě i společnost samotná přirozeně vyhledává takové prostředí, které je „jednoduché, bezpečné a pohodlné“. Zajištění takových kvalit je však pro vlády a soukromé společnosti dnes stále složitější, jelikož cena za požadovanou stabilitu a mír se v uplynulých letech výrazně zvýšila. Očividně tak poukázal na zhoršující se euroatlantické bezpečnostní prostředí, načež vyzdvihl důležitost pevných transatlantických vazeb, které dle něj umožnily vytvořit „jeden z nejbezpečnějších systémů na světě“.
Klíčovou řeč následně přednesl Rafael Schvartzman, regionální místopředseda pro Evropu z International Air Transport Association (IATA), který ve svém projevu vyzdvihl nejzávažnější problémy, se kterými se evropský letecký sektor potýká. Jedním z významných a přetrvávajících limitů je dle Schvartzmana roztříštěnost řízení letecké dopravy na jednotlivé národní systémy řízení. Tato fragmentace vede především k neefektivnímu využívání již tak omezených leteckých kapacit, což významně přispívá k přetíženosti evropských letišť.
Je vhodné upozornit, že v tomto ohledu lze spatřovat určitou paralelu s evropským defence sektorem, jakkoliv jsou obě oblasti navzájem odlišné. I pro evropský obranný průmysl platí, že jeho roztříštěnost představuje zásadní strukturální omezení, které vede k neefektivnímu využívání dostupných kapacit. Klíčová řeč proto nepřinesla důležité poselství pouze pro civilní letectví. Schvartzmanova výzva k hlubší integraci a k vytvoření „jednotného evropského nebe“ nese přeneseně význam i pro obranný sektor.
V kontextu následných panelových diskusí upoutal pozornost naší redakce především panel “Hybrid Threats & Aviation Security: Protecting Airports in a New Risk Environment“. V rámci moderované debaty zde vystoupili Aksam Aboasali, expert přes civilní letectví z technologické společnosti Genetec, Byron Amos, člen rady města Atlanty, IT Security & Information Security Officer vídeňského letiště Patrick Humme a Amy Olsen, představitelka americké Transportation Security Administration (TSA). Panel měl však i českou stopu v podobě Václava Řehoře, ředitele společnosti URC Systems, která se zaměřuje na pokročilou protidronovou ochranu letišť a kritické infrastruktury.
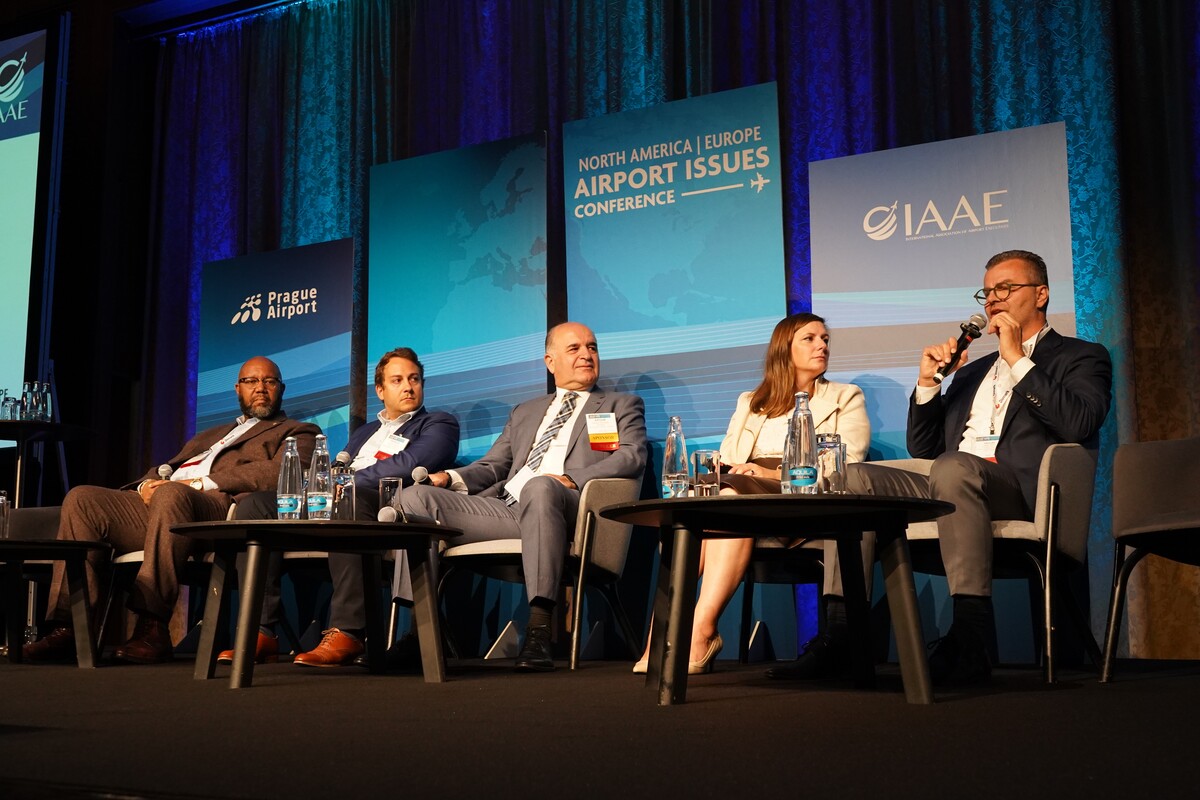
Význam daného tématu podtrhovala jeho aktuálnost, a to zejména ve světle zintenzivňujícího se ruského hybridního působení. Nejen ruské hybridní útoky bývají mířeny také na kritickou infrastrukturu evropských států. Letiště přitom představují nejkomplexnější prvky kritické infrastruktury, což klade zvláštní nároky na jejich zabezpečení. Nedávný incident na letišti v Lipsku navíc pouze potvrzuje, že k hybridním útokům na infrastrukturu nedochází jen v kybernetické doméně. Hybridní útoky mohou mít podobu i kinetických úderů, a to například právě s využitím dronů.
Co jsou to ale hybridní hrozby a útoky? Navzdory jejich častému užívání v oficiálních dokumentech i ve veřejné debatě jsou tato spojení akademickou sférou ve velkém kritizována, a to kvůli nejasnému obsahu a ohraničení konceptů. Diskusi v rámci panelu proto otevřelo právě toto téma.
Amy Olsen potvrdila, že hybridní hrozby skutečně mohou mít velmi rozdílnou podobu a neomezují se pouze na výše zmiňované kybernetické útoky a vniknutí dronů. Podstata hybridních hrozeb dle ní spočívá zejména v kombinování a propojování různých taktik, technik a postupů, které byly historicky vnímány spíše odděleně. Pro útočníka je přitom typické využívání existujících „mezer“ v systému zabezpečení. Takové mezery mohou mít podobu i neadekvátně vybaveného právního rámce pro čelení hybridním hrozbám nebo nejasně vymezené odpovědnosti a zdlouhavé koordinace jednotlivých institucí a orgánů při čelení hybridnímu útoku. „To, co pro protivníky činí hybridní hrozby tak atraktivní, je existence spousty slabých míst, která lze využít,“ shrnula představitelka TSA.
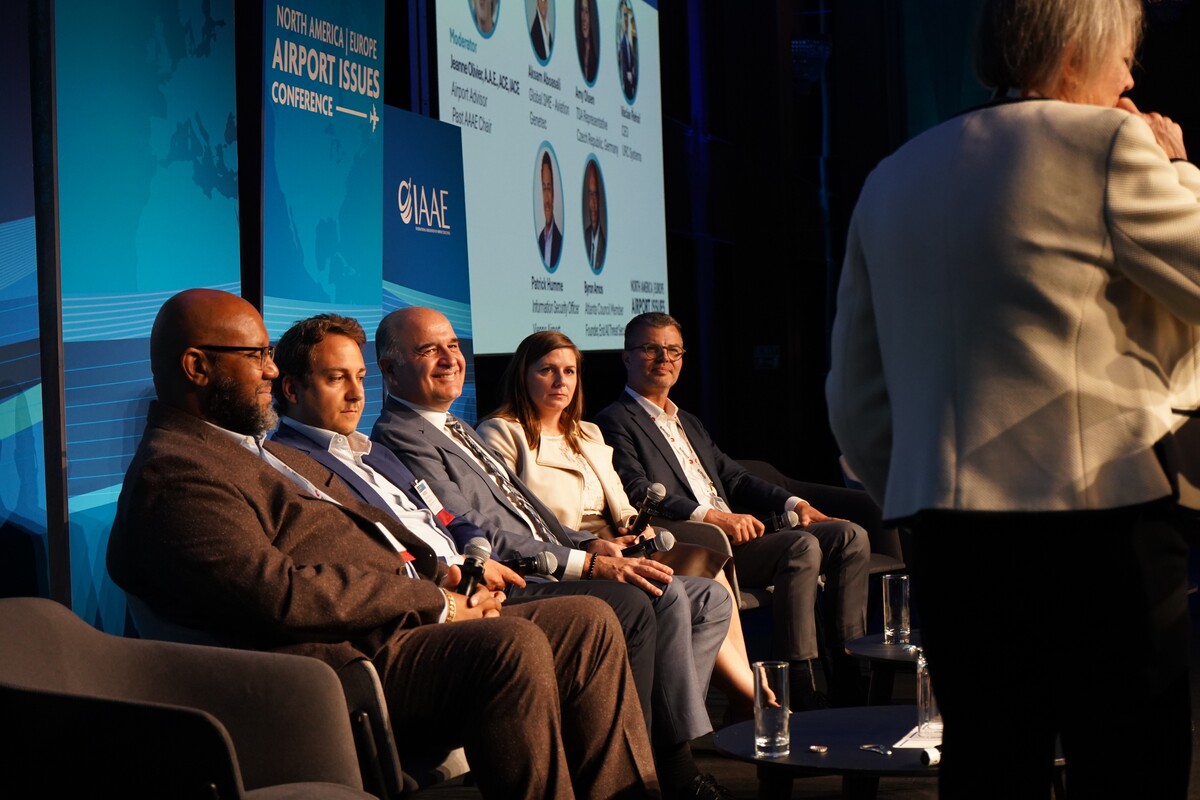
Svůj pohled na slabá místa následně připojil i bývalý generální ředitel Letiště Praha Václav Řehoř, a to konkrétně v souvislosti se zabezpečením letišť. „Je jich hned několik. Slabé místo určitě spatřuji ve skutečnosti, že jsme až příliš pomalí ohledně všeho, co je komplikované. Jsme zvyklí o všem dlouho diskutovat. Nejednáme […]. My ale musíme jednat rychle,“ apeloval Řehoř. V souvislosti se slabými místy ředitel společnosti URC Systems dále zdůraznil potřebu komplexní bezpečnostní strategie letiště a důkladných bezpečnostních prověrek (blíže k těmto tématům viz rozhovor níže – pozn. redakce).
Aksam Aboasali ze společnosti Genetec, která se zabývá vývojem bezpečnostního softwaru a hardwaru, se zaměřil zejména na to, jak samotné letiště před hybridními útoky chránit. Aboasali upozornil, že digitalizace letišť vytváří nové závislosti. Běžné systémy, jako odbavení zavazadel, řízení provozu, letové informace či kontrola přístupu, jsou tak stále více propojené. Výpadek nebo napadení jednoho systému tedy může mít dopad na fungování celého letiště.
Řešením podle něj nemůže být izolovaná ochrana jednotlivých technologií, ale integrované řízení bezpečnostních rizik a schopnost sledovat situaci jako celek. Za důležitý nástroj označil například letištní krizové a velitelské centrum, které dokáže spojovat informace z různých oblastí a umožňuje rychle reagovat.
Po skončení panelu jsme položili Aksamu Aboasalimu následující otázku: Mluvili jsme o incidentu v Lipsku a o dronech, které nyní představují pro evropská letiště významnou hrozbu. Jak by podle vás měla evropská letiště na tento druh kinetické hrozby reagovat? A jaká jsou podle vás nejdůležitější opatření, která je třeba přijmout, aby se minimalizovala pravděpodobnost, že k podobným útokům dojde?
„Nemusíme se na to dívat pouze z pohledu letiště. Letiště by jistě mělo být součástí strategie státu v této oblasti. I přesto je však potřeba zdůraznit, že letiště není obranným, ale provozním orgánem, respektive provozním zařízením. Potřebujeme tedy zajistit, aby letiště dál fungovalo a aby fungovalo co nejefektivněji. To bude záviset na určitém vztahu mezi letišti a státem. Setkal jsem se s tím, že na některých letištích může letiště v tomto ohledu převzít vedení a určitou míru kontroly. Jiná letiště však tuto otázku přenechávají vládě nebo armádě. Záleží tedy na tom, jakou roli letiště v tomto systému hraje.
Zároveň se letiště snaží využívat technologie, aby měla přehled o tom, čemu říkáme letové zóny. K narušení totiž nemusí dojít přímo u fyzického bezpečnostního oplocení letiště – může k němu dojít už předtím, například v rámci vymezené letové zóny. I tento proces lze automatizovat. Technologie může pomoci tyto zóny automaticky sledovat a poskytovat o nich potřebné informace.
Kromě toho technologie umožňuje identifikovat drony prostřednictvím takzvaného Remote ID, tedy systému, který vysílá informace o dronech. Pokud letiště dokáže tyto informace přijímat, může na jejich základě vyhodnotit, zda jde o známý, nebo potenciálně nebezpečný dron, a podle toho postupovat. Může dokonce zahájit příslušné postupy v reakci na tento typ hrozby. Stručně řečeno, jde o koordinaci mezi letištěm a příslušnými orgány, využívání nových technologií k získání situačního přehledu a také o nastavení postupů, podle nichž lze jednotlivé incidenty řešit,“ sdělil naší redakci Aboasali.
Zabezpečení letiště se ovšem odvíjí i od bezpečnosti dodavatelských řetězců. Jak upozornil Patrick Humme, již samotný fakt, že do dodavatelského řetězce je zapojeno více aktérů, pro odběratele přináší určitá rizika a zranitelnost. Každá z jednotlivých částí řetězce totiž představuje potenciální cíl útoku. „Pokud se tedy jako firma chcete na tento typ scénáře – nebo na jakýkoli typ hybridní hrozby – správně připravit, podle mého názoru je nejdůležitější, abyste rozuměli tomu, jaké jsou vaše klíčové obchodní procesy. Pokud víte, jaké jsou, tak znáte své závislosti,“ uvedl představitel vídeňského letiště. „A hybridní hrozby jsou právě o závislostech v čím dál tím více propojených systémech,“ uzavřel Humme s doporučením, že každé letiště by si mělo položit otázku, jak dlouho dokáže bezpečně fungovat v případě, že některý z jeho zásadních dodavatelů přestane fungovat v důsledku kybernetického útoku.
Za redakci CZ DEFENCE jsme následně měli možnost položit několik otázek také řediteli URC Systems Václavu Řehořovi:
Letiště patří mezi nejkomplexnější prvky kritické infrastruktury. Které hybridní hrozby dnes podle vás představují pro evropská letiště největší riziko a v čem se bezpečnostní prostředí oproti minulým letům zásadně změnilo?
Největší změnou je podle mě skutečnost, že se jednotlivé bezpečnostní hrozby stále více prolínají. Už není možné odděleně řešit fyzickou ochranu letiště, personální bezpečnost, kybernetickou bezpečnost nebo například hrozbu dronů. Hybridní působení může kombinovat několik těchto prvků současně.
Prvním zásadním faktorem je změna geopolitického prostředí. Evropská letiště musíme vnímat nejen jako dopravní infrastrukturu, ale jako strategickou kritickou infrastrukturu. To přináší riziko sabotáží, zpravodajských aktivit, informačních a psychologických operací a dalších forem hybridního působení.
Je přitom důležité si uvědomit, že psychologické a informační působení není primárně zaměřeno na vojenskou sílu protivníka, ale na společnost, její emoce, symboly, důvěru v instituce a způsob života. Z tohoto pohledu mají mimořádnou symbolickou hodnotu představitelé státu, národní letečtí dopravci a kritická infrastruktura. Letiště jsou v tomto kontextu obzvlášť citlivá. Jsou symbolem mobility, otevřenosti země a jejího spojení se světem a současně místem, kde lze relativně omezeným incidentem vyvolat významnou mediální, ekonomickou a psychologickou odezvu. Cílem přitom nemusí být fyzické zničení letiště. Dostatečným efektem může být narušení provozu, vytvoření pocitu nejistoty a oslabení důvěry veřejnosti ve schopnost státu chránit svou kritickou infrastrukturu.
První oblastí, kterou považuji za mimořádně významnou v této souvislosti, je insider threat, tedy zneužití osob, které na letišti pracují nebo k němu mají oprávněný přístup. Moderní letiště je rozsáhlý ekosystém, ve kterém pracují tisíce lidí pro letiště, aerolinky, handlingové společnosti, catering, údržbu, bezpečnostní služby a desítky dalších dodavatelů. Člověk s legitimním přístupem může znát procesy, slabá místa infrastruktury a bezpečnostní režimy. V kombinaci s kybernetickým útokem nebo fyzickou sabotáží proto může insider představovat mimořádně závažné riziko.
Druhou významnou oblastí jsou kybernetické útoky. Digitalizace letišť zásadně zvýšila jejich efektivitu, ale současně vytvořila nové závislosti. Letiště je propojeno s aerolinkami, handlingem, řízením letového provozu, státními institucemi a externími dodavateli. Útočník proto nemusí napadnout přímo letiště. Může využít zranitelnost některého článku dodavatelského řetězce a přes něj ovlivnit provoz.
Třetí oblastí jsou drony. Ty bych ale nevnímal jako samostatnou bezpečnostní disciplínu. Jsou součástí fyzické ochrany letiště a jeho perimetru, pouze přidávají další rozměr. Mohou být využity k průzkumu, narušení provozu, přepravě nákladu nebo jako prostředek útoku. Counter-UAS proto musí být součástí celkového systému fyzické ochrany letiště, nikoliv izolovaným technologickým řešením.
Zásadní změna bezpečnostního prostředí tedy spočívá v tom, že hranice mezi fyzickou, personální, kybernetickou a informační bezpečností se postupně stírají. Odpovědí proto musí být integrovaný bezpečnostní koncept.
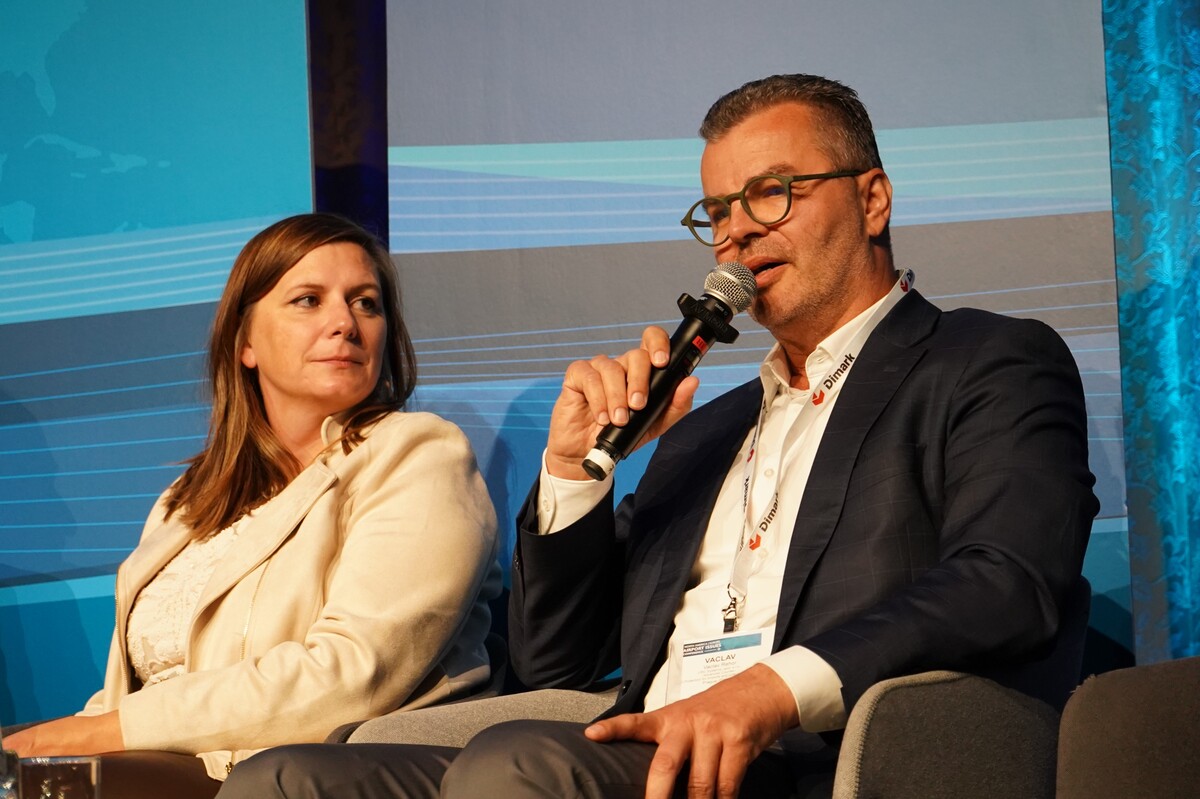
Stále více se prolínají fyzické a kybernetické hrozby. Jak by podle vás měla vypadat skutečně odolná ochrana letiště, která dokáže tyto oblasti propojit do jednoho bezpečnostního konceptu?
Základem musí být komplexní bezpečnostní strategie letiště, která vychází z analýzy rizik a propojuje fyzickou ochranu, personální bezpečnost, kybernetickou bezpečnost, ochranu komunikačních a informačních systémů, ochranu proti dronům a krizové řízení.
Nestačí však mít jednotlivé bezpečnostní systémy. Klíčové je jejich propojení na operativní úrovni. Proto považuji za zásadní vytvoření jednotného bezpečnostního a situačního centra, kde vzniká společný situační obraz a odkud lze koordinovat reakci na incident. Informace z kamerových systémů, perimetrické ochrany, access control, radarů, RF detekce, systémů detekce dronů, kybernetického monitoringu a dalších zdrojů musí být schopny vytvořit jeden srozumitelný situační obraz.
Ale technologie představují pouze jednu část řešení. Stejně důležité je předem určit, kdo informaci vyhodnocuje, kdo rozhoduje a kdo provádí zásah. Při skutečném incidentu není čas začít řešit kompetence jednotlivých institucí. Proto musí existovat systematická spolupráce mezi provozovateli kritické infrastruktury a bezpečnostními složkami státu. A v současném bezpečnostním prostředí bych šel ještě dále. Tato architektura musí být propojena také s obranným systémem státu, včetně armády.
Hybridní konflikt totiž může eskalovat. Situace, která začíná jako kybernetický útok, sabotáž nebo série incidentů proti kritické infrastruktuře, se může posunout do oblasti závažného ohrožení bezpečnosti nebo obrany státu. Pokud pro to budou splněny zákonné podmínky, může být do ochrany strategické kritické infrastruktury zapojena také armáda.
Proto spolupráce nemůže začínat až v okamžiku krize. Letiště, policie, bezpečnostní a zpravodajské složky, armáda, řízení letového provozu a další relevantní instituce musí mít předem definované komunikační kanály, kompetence a scénáře spolupráce. A musí je také společně testovat. Nestačí cvičit jednotlivé incidenty. Je třeba simulovat kombinované scénáře, například současný kybernetický útok, narušení perimetru, výskyt dronů, informační operaci a podezření na zapojení insidera.
Skutečná odolnost letiště proto podle mě vzniká kombinací komplexní bezpečnostní strategie, společného situačního obrazu, jasných kompetencí a koordinované reakce letiště a bezpečnostních složek státu, s možností zapojení ozbrojených sil při eskalaci a za podmínek stanovených zákonem.
Ze své předchozí pozice generálního ředitele Letiště Praha znáte problematiku z pohledu provozovatele, dnes ji řešíte z pozice technologické společnosti URC Systems. Kde podle vás dnes existuje největší mezera mezi tím, co letiště pro svou ochranu potřebují, a tím, co jsou státy a bezpečnostní průmysl schopny reálně nabídnout?
Právě zkušenost z obou stran mi ukazuje, že největší mezera dnes není nutně v samotných technologiích, ale v jejich integraci a v propojení technologií s procesy, kompetencemi a rozhodováním.
Bezpečnostní průmysl dokáže nabídnout velmi pokročilé technologie. Dokážeme detekovat drony různými typy senzorů, monitorovat rádiové spektrum, využívat radarové, RF a EO/IR systémy, analyzovat kybernetické hrozby a stále více využívat umělou inteligenci pro vyhodnocování velkého množství dat.
Provozovatel letiště ale nepotřebuje deset dalších obrazovek a deset izolovaných systémů. Potřebuje vědět, co se děje, jak vážná je hrozba a co má v daném okamžiku udělat. Dobře je to vidět právě u dronů. Technologie může dron detekovat, klasifikovat a v některých případech lokalizovat i jeho operátora. Ale tím problém nekončí. Následují mnohem složitější otázky: Kdo rozhodne, zda představuje hrozbu? Kdo může zasáhnout? Jaký způsob zásahu je v prostředí civilního letiště přípustný? Kdo rozhodne o omezení nebo zastavení provozu? Jak rychle se informace dostane k policii, řízení letového provozu a dalším složkám?
Z pohledu technologické společnosti proto vidím další důležitou mezeru mezi rychlostí technologického vývoje a rychlostí legislativních a institucionálních změn. Technologie elektronického boje, RF detekce, counter-UAS nebo například detekce GNSS jammingu a spoofingu se vyvíjejí velmi rychle. Civilní letiště ale působí v přísně regulovaném prostředí a některé technologie, které jsou běžně dostupné ve vojenské oblasti, nelze jednoduše přenést do civilního prostředí.
A právě zde vidím největší výzvu do budoucna. Musíme propojit zkušenosti provozovatelů kritické infrastruktury, bezpečnostních složek, armády a technologického průmyslu již při vytváření bezpečnostní architektury, nikoliv až při řešení konkrétního incidentu. Letiště podle mě nepotřebují další izolované bezpečnostní technologie. Potřebují integrovanou architekturu odolnosti, která propojí technologie, lidi, informace, rozhodovací procesy a odpovědnost státu do jednoho funkčního systému.