

Rodina vojáka jako součást bezpečnostního perimetru. Sociální sítě, OPSEC a nová realita hybridního konfliktu
Ještě před patnácti lety bylo možné bezpečnostní perimetr vojáka, policisty nebo příslušníka zpravodajské služby poměrně snadno představit jako fyzický prostor, tedy kasárna, policejní služebna, vojenský objekt, služební vozidlo nebo zabezpečený informační systém. Dnes je taková představa stále méně přesná. Bezpečnostní perimetr totiž pokračuje prostřednictvím mobilního telefonu, sociálních sítí, fotografií, geolokačních služeb, veřejných databází, cloudových účtů a dalších digitálních stop, které vznikají nejen činností samotného příslušníka, ale také činností jeho partnera, dětí, rodičů nebo přátel. Rodina proto není a nemůže být považována za součást služebního poměru, z hlediska bezpečnostního rizika však může být součástí stejného informačního prostředí.
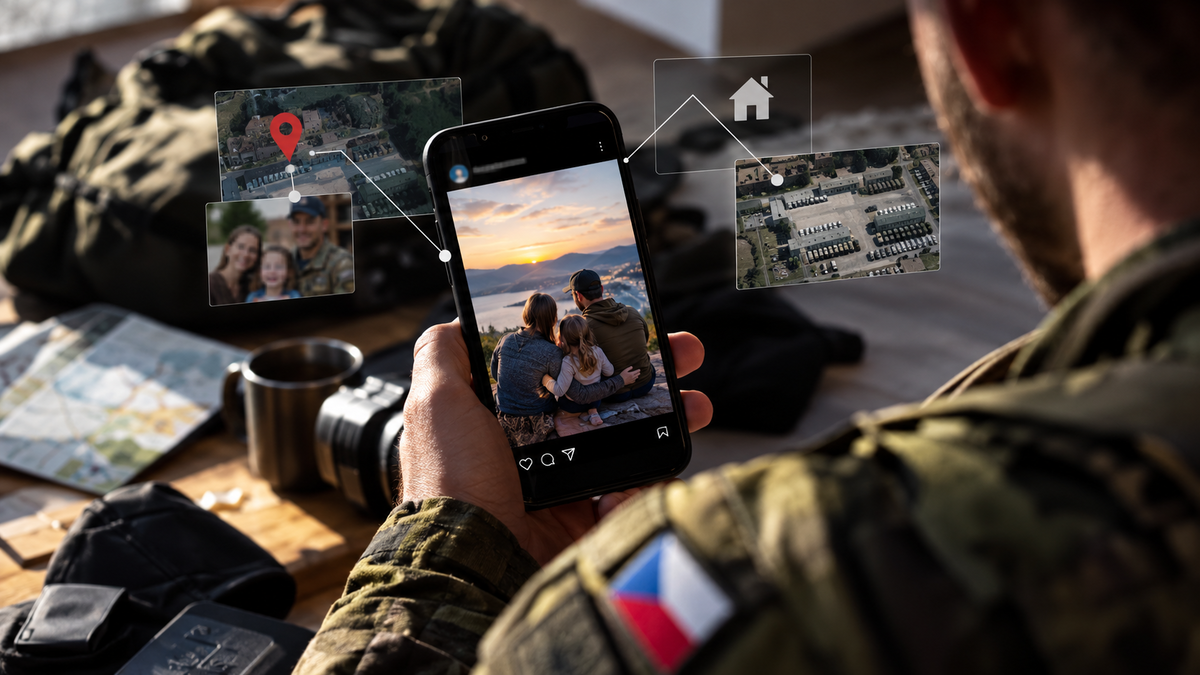
Tato změna není pouze důsledkem toho, že lidé začali více používat sociální sítě. Podstatnější je skutečnost, že se zásadně změnil způsob, jakým lze veřejně dostupné informace získávat, uchovávat, propojovat a analyzovat. Fotografie, kterou člověk zveřejní dnes, může být spojena s fotografiemi z minulosti; informace o zaměstnání mohou být propojeny s veřejným profilem partnera; pravidelné pohybové aktivity mohou doplnit údaje o místě bydliště a veřejné komentáře mohou vytvořit poměrně přesný obraz sociálních vazeb konkrétní osoby. Rozvoj nástrojů umělé inteligence navíc postupně snižuje množství času a lidské práce potřebné k tomu, aby byly takové informace zpracovány.
Od ochrany tajemství k ochraně informačního obrazu
V českém právním prostředí existuje poměrně přesně vymezený režim ochrany utajovaných informací. Zákon č. 412/2005 Sb., o ochraně utajovaných informací a o bezpečnostní způsobilosti, stanovuje mimo jiné povinnost každého, kdo měl nebo má přístup k utajované informaci, zachovávat o ní mlčenlivost a neumožnit k ní přístup neoprávněné osobě. Tento režim je nezbytný, ale sám o sobě nedokáže pokrýt celé spektrum současných informačních rizik.
Právě proto má význam koncept Operations Security (OPSEC). Americká armáda jej dlouhodobě chápe jako proces ochrany kritických informací, které nemusí být klasifikovány jako utajované, ale jejichž znalost může protivníkovi poskytnout výhodu. Podstatou je především uvědomění, že protivník nutně nepotřebuje získat jeden zásadní dokument, ale může postupně sbírat drobné údaje a následně je spojit do podstatně přesnějšího obrazu. U.S. Army tento princip výslovně vztahuje také na rodinné příslušníky. Tento rozdíl mezi utajovanou informací a OPSEC je pro sociální sítě zásadní.
Pokud například voják zveřejní fotografii své rodiny, není tím automaticky porušen režim ochrany utajovaných informací. Jestliže ale jiný člen rodiny současně zveřejní informaci o návratu ze zahraničního nasazení, někdo další přidá fotografii služebního vozidla a veřejný profil vojáka identifikuje jeho útvar, může vzniknout informační celek, jehož význam je mnohem větší než význam jednotlivých příspěvků.
Moderní OPSEC se proto musí ptát nejen „je tato informace tajná?“, ale také „co lze z této informace zjistit, pokud ji spojíme s jinými informacemi dostupnými z otevřených zdrojů?“ Tato změna otázky je jedním z nejdůležitějších posunů v současném bezpečnostním prostředí.
Voják, příslušník bezpečnostního sboru a civilní zaměstnanec nejsou totéž
Při debatě o bezpečnosti je důležité nepoužívat pojmy „voják“, „policista“, „příslušník bezpečnostního sboru“ a „zaměstnanec bezpečnostní instituce“ jako synonyma. Voják z povolání má služební poměr podle zákona č. 221/1999 Sb., o vojácích z povolání. Tento zákon stanovuje jeho základní povinnosti a omezení. Příslušníci bezpečnostních sborů – tedy například Policie ČR, Hasičského záchranného sboru ČR, Celní správy, Vězeňské služby, GIBS, BIS nebo ÚZSI – mají služební poměr upravený zákonem č. 361/2003 Sb. Vedle nich existují také civilní zaměstnanci ministerstev, ozbrojených sil, bezpečnostních sborů a dalších institucí, jejichž pracovní nebo služební poměr má jiný právní základ. Jejich bezpečnostní význam se přitom může značně lišit podle toho, zda pracují například v administrativě, logistice, IT, správě infrastruktury, výzkumu nebo v oblasti, kde přicházejí do styku s citlivými informacemi.
Rodina není nositelem služebního poměru, může však být součástí bezpečnostního rizika
Rozdílný právní status je důležitý i při úvahách o rodinách. Samotný rodinný vztah k vojákovi nebo příslušníkovi bezpečnostního sboru nezakládá rodinnému příslušníkovi stejný služební poměr ani stejné služební povinnosti, které má voják nebo příslušník. Zároveň však nelze z této skutečnosti dovozovat, že jednání rodinného příslušníka nemůže mít bezpečnostní význam. Rodina totiž často disponuje informacemi o pracovním zařazení, časových návycích, místě bydliště, služebním režimu nebo sociálních vazbách příslušníka, aniž by si musela být vědoma jejich možné bezpečnostní hodnoty.
Právě zde vzniká rozdíl mezi právní odpovědností a bezpečnostním dopadem. Rodinný příslušník nemusí být adresátem služební povinnosti mlčenlivosti svého blízkého, jeho veřejné jednání však může vytvořit nebo doplnit informační stopu, z níž lze následně odvodit skutečnosti významné pro bezpečnost konkrétního člověka nebo instituce. Samotný rodinný vztah tedy nepřenáší služební povinnosti vojáka nebo příslušníka na jeho partnera či děti, ale konkrétní rodinný příslušník může mít vlastní povinnost mlčenlivosti z jiného právního důvodu, pokud mu ji ukládá jeho vlastní právní postavení nebo jiný právní předpis.
Tento rozdíl je pro koncepci rodinného OPSEC zásadní. Cílem není vytvořit z rodiny další článek služební hierarchie ani na ni přenášet povinnosti, které zákon ukládá pouze vojákovi nebo příslušníkovi bezpečnostního sboru. Smyslem je vytvořit takovou úroveň informovanosti, aby rodinní příslušníci dokázali rozpoznat situace, kdy může zdánlivě běžná informace v kombinaci s dalšími veřejně dostupnými údaji vytvořit bezpečnostní riziko.
Voják má povinnost mlčenlivosti i mimo službu
Zákon č. 221/1999 Sb., o vojácích z povolání, upravuje v § 48 základní povinnosti vojáka. Podle § 48 odst. 1 písm. c) je voják povinen zachovávat mlčenlivost o skutečnostech, o nichž se dozvěděl při výkonu služby a které v zájmu služby nelze sdělovat jiným osobám; současně zákon výslovně stanoví, že tato povinnost trvá i po skončení služebního poměru, pokud nebyl voják této povinnosti zproštěn služebním orgánem. Zákon zároveň v § 48 odst. 1 písm. f) požaduje, aby se voják i mimo službu choval tak, aby neohrozil vážnost a důvěryhodnost ozbrojených sil.
Pro problematiku sociálních sítí je významná právě skutečnost, že zákonná povinnost není omezena pouze na dobu, kdy voják bezprostředně vykonává službu. To ovšem samo o sobě neznamená, že by každý soukromý projev vojáka podléhal kontrole ozbrojených sil. Rozhodující je vždy vztah konkrétního jednání k zákonné povinnosti mlčenlivosti, k zájmu služby a k povinnosti neohrozit vážnost a důvěryhodnost ozbrojených sil.
U příslušníků bezpečnostních sborů je právní rámec obdobný
U Policie ČR a dalších bezpečnostních sborů je základním předpisem zákon č. 361/2003 Sb. Podle § 45 je příslušník mimo jiné povinen zachovávat mlčenlivost o skutečnostech, o nichž se dozvěděl při výkonu služby, a nesmí ve svůj prospěch nebo ve prospěch jiných osob zneužívat informace nabyté v souvislosti s výkonem služby. Zákon přitom v § 214 stanoví, že povinnost mlčenlivosti trvá i po skončení služebního poměru, pokud není příslušník této povinnosti zákonným způsobem zproštěn. Tento princip má v prostředí sociálních sítí velmi praktický význam, jelikož policista, který během služby získá informaci o oběti, svědkovi, podezřelém, probíhajícím úkonu nebo jiném služebním případu, nemůže její zveřejnění na soukromém profilu ospravedlnit tím, že profil používá „jen pro přátele“. Služební informace se nestává soukromou informací pouze tím, že byla zveřejněna mimo pracovní dobu. Současně však platí, že rodina policisty není adresátem této služební povinnosti jen proto, že je rodinou. To je přesně důvod, proč musí být rodinný OPSEC založen především na prevenci a vzdělávání, nikoli na automatickém přenášení služební odpovědnosti.
Policie má specifický problém, jelikož pracuje s obrovským množstvím osobních údajů
U Policie ČR je bezpečnostní význam digitálních informací ještě širší. Podle § 60 zákona č. 273/2008 Sb., o Policii České republiky, policie zpracovává informace včetně osobních údajů v rozsahu nezbytném pro plnění svých úkolů a musí tyto informace zabezpečit před neoprávněným přístupem, změnou, zničením, ztrátou, odcizením, zneužitím nebo jiným neoprávněným zpracováním. Policie navíc podle § 79 a následujících ustanovení zpracovává osobní údaje pro účely předcházení, vyhledávání a odhalování trestné činnosti, stíhání trestných činů, zajišťování bezpečnosti České republiky a ochrany veřejného pořádku a vnitřní bezpečnosti. Z toho vyplývá, že policista může v rámci své služby přijít do styku s informacemi, jejichž zneužití by mohlo mít velmi konkrétní následky pro jednotlivce. Může jít o adresu oběti, informace o rodinných vztazích, údaje o svědcích, informace o osobách v hledáčku policie nebo údaje související s probíhajícím vyšetřováním. U takových informací není rozhodující pouze otázka, zda jde o „utajovanou informaci“ podle zákona č. 412/2005 Sb. Rozhodující může být už samotná zákonná povinnost mlčenlivosti, ochrana osobních údajů a skutečnost, že zveřejněním může být ohroženo plnění úkolů policie nebo konkrétní osoba.
Když informace není tajná, ještě to neznamená, že je bezpečná
Právě tato skutečnost bývá v diskusi nejméně pochopena. Veřejně dostupná informace může být bezpečnostně významná, aniž by byla utajovaná. Například jméno příslušníka není samo o sobě tajné. Město, ve kterém žije, také nemusí být tajné. Fotografie jeho automobilu rovněž nemusí být tajná. Veřejný profil jeho partnera už vůbec nemusí být utajovanou informací.
Pokud však všechny tyto informace umožní přesněji určit místo bydliště, pracovní režim, rodinné vazby nebo pravidelnou trasu, vzniká informační hodnota, která nebyla přítomna v žádném jednotlivém údaji. Tento princip je přesně tím, na co upozorňuje americká armáda ve svých OPSEC materiálech: malé části informací mohou být spojeny do většího obrazu.
Kazuistika: Strava a problém, který nikdo nemusel zamýšlet
Velmi dobře tento princip ilustruje případ fitness platformy Strava z roku 2018. Po zveřejnění globální heatmapy společnosti upozornili analytici a bezpečnostní komunita na možnost, že agregované pohybové aktivity mohou odhalovat vzorce pohybu v citlivých lokalitách. Tehdejší globální dataset obsahoval podle společnosti Strava více než 1 miliardu aktivit a přibližně 13 miliard GPS datových bodů. Podstatné nebylo, že by uživatelé chtěli zveřejňovat vojenské informace. Většina z nich pouze používala fitness aplikaci. Bezpečnostní význam vznikl až agregací a vizualizací velkého množství běžných aktivit. Tento případ je důležitý i dnes, přestože technologické nastavení podobných služeb se od té doby změnilo. Ukazuje totiž obecnější princip, že člověk nemusí zveřejnit citlivý údaj. Může vytvořit data, z nichž lze citlivý údaj odvodit. A právě odvozené informace budou podle mého názoru v příštích letech nabývat na významu.
Rodina není pouze potenciální slabina, je také součástí odolnosti
Je důležité vyhnout se příliš jednoduchému pohledu, podle něhož je rodina pouze „bezpečnostním rizikem“. Takový přístup by byl nejen nespravedlivý, ale i prakticky kontraproduktivní. Vojenské rodiny používají sociální sítě a digitální komunikaci také proto, aby udržely vztahy během dlouhodobého odloučení. Výzkum vojenských rodin ukazuje, že digitální technologie mohou pomáhat udržovat rodinné vazby v době nasazení a že digitální komunikace má pro některé rodiny významnou podpůrnou funkci.
Spojené státy: rodina už je oficiální součástí OPSEC
U.S. Army tuto logiku přijala poměrně explicitně. Na své stránce věnované bezpečnosti sociálních sítí uvádí, že Soldier and Family Readiness Groups, manželé vojáků a rodinní příslušníci musí být obeznámeni s OPSEC, protože zveřejňování citlivých informací může ohrozit bezpečnost vojáka. Americká armáda doporučuje rodinám mimo jiné diskutovat OPSEC v domácnosti, vypnout geotagging, využívat bezpečnostní nastavení a vícefaktorové ověřování a před zveřejněním kontrolovat fotografie a videa. Pozoruhodné je také to, že americké materiály výslovně uvádějí informace o nasazení a návratu jako potenciálně citlivé. Tedy informace, které by běžný člověk mohl považovat za čistě rodinnou záležitost. Americká zkušenost jednoduše ukazuje, že rodinný OPSEC není vnímán jako okrajové téma, ale jako součást ochrany personálu.
Velká Británie: sociální sítě nejsou nepřítel
Britské ministerstvo obrany používá již více než deset let princip Think before you share. Oficiální doporučení se věnuje nastavení soukromí, fotografiím a videím, geolokaci a zvlášť také přátelům a rodině. Ministerstvo přímo upozorňuje, že rodina může znát informace o nasazení, cestovních plánech a dalších okolnostech, které by neměly být veřejné. Zásadní je, že britské ministerstvo sociální sítě nezakazuje. Jeho vlastní materiály říkají, že sociální sítě mají význam pro komunikaci s rodinou a přáteli a že cílem není jejich používání odstranit, ale naučit personál používat je bezpečně a odpovědně. Britské ministerstvo navíc již v roce 2011 začlenilo příslušnou problematiku do základního výcviku a dalších povinných vzdělávacích materiálů.
Kazuistika: sociální síť jako prostředek k útoku na rodinu
Bezpečnostní riziko navíc nemusí vzniknout pouze zveřejněním informace, ale rodina může být sama cílem. Výzkumné práce o zahraničních informačních operacích upozorňují na možnost cílení na vojenské rodiny, zejména prostřednictvím sociálních sítí, kde lze využívat veřejně dostupné informace k vytváření důvěryhodně vypadajících kontaktů, manipulaci nebo zastrašování. Tento problém je důležitý především proto, že rodina může mít menší povědomí o bezpečnostních rizicích než samotný příslušník. Voják je školen v OPSEC, avšak jeho partnerka nikoli. Policista zná zásady služební mlčenlivosti, ale jeho rodiče nemusí. Příslušník zpravodajské služby ví, proč není vhodné diskutovat o práci, ale jeho dítě to nemusí vůbec chápat. Bezpečnostní systém proto musí počítat s rozdílnou úrovní informovanosti lidí, kteří tvoří sociální okolí příslušníka.
Děti jsou novou součástí bezpečnostní debaty
Téma dětí je zvlášť důležité proto, že jejich digitální stopa vzniká velmi brzy. Fotografie dítěte ze školy, sportu nebo narozenin nemusí být nijak problematická. Pokud je však rodič příslušníkem bezpečnostní instituce, může být některá kombinace údajů citlivější než u běžné rodiny. Dítě navíc může mít vlastní digitální účty, herní komunikaci nebo sociální kontakty, které rodič nemá plně pod kontrolou. Americká armáda proto doporučuje začít s vysvětlováním online rizik dětem co nejdříve. Tento přístup se dobře doplňuje s evropskými daty.
Europol ve své zprávě TE-SAT 2026 uvádí, že online ekosystémy stále výrazněji ovlivňují způsob, jakým se vyvíjejí teroristické a extremistické hrozby. Zpráva upozorňuje na fragmentaci prostředí, v němž se online komunity mohou proměňovat v reálné bezpečnostní hrozby. Europol v předchozím reportu rovněž upozorňoval na rostoucí zapojení nezletilých a mladých lidí do některých forem teroristických a násilně extremistických aktivit a na význam online prostředí při jejich radikalizaci. Je více než jindy důležité pracovat s tím, že děti jsou dnes aktivními účastníky digitálního prostředí a bezpečnostní vzdělávání je proto musí přirozeně zahrnovat.
Hybridní konflikt mění význam osobních informací
NATO v lednu 2026 aktualizovalo svou stránku věnovanou hybridním hrozbám a zdůraznilo, že současné hybridní aktivity kombinují tradiční i netradiční prostředky, přičemž jejich rychlost, rozsah a intenzitu významně podporuje technologický rozvoj a globální propojenost. Ve své oficiální koncepci boje proti informačním hrozbám z října 2024 navíc upozorňuje, že protivníci využívají otevřenost, propojenost a digitalizaci aliančních společností. Mezi nástroje patří informační operace, manipulace informací a zahraniční vměšování. Zvláštní význam má podle NATO umělá inteligence a deepfake technologie, které mohou zvyšovat účinnost manipulace, vytvářet zmatek a podkopávat důvěru v komunikaci. Tím se problém OPSEC posouvá ještě dál.
Protivník nemusí pouze zjistit skutečnou informaci. Může také vytvořit falešnou informaci, která bude vypadat jako skutečná. A pokud má útočník dostatek veřejných materiálů, může být výsledný obsah přesvědčivější.
Budoucí problém: digitální dvojník příslušníka
Z těchto trendů lze odvodit jeden významný vývoj, a to, že v příštích pěti až deseti letech se může postupně stát běžnější, že veřejně dostupné informace umožní vytvořit poměrně přesný digitální profil příslušníka a nemusí obsahovat pouze jméno a zaměstnání, což není předpověď založená na tom, že „AI všechno vyřeší“, ale je to logický důsledek tří již existujících trendů: za prvé roste množství digitálních dat, za druhé roste schopnost tato data automaticky zpracovávat a za třetí roste propojenost jednotlivých digitálních služeb. NATO ostatně samo uvádí, že AI již považuje za jednu z technologií, které mají zásadní význam pro budoucí bezpečnostní prostředí.
Česká zkušenost: co ukazují konkrétní případy, které jsou známé
Česká praxe ukazuje, že ochrana citlivých informací není pouze otázkou teoretických bezpečnostních scénářů. BIS v minulosti veřejně popsala případy úniků informací, u nichž bylo následné dohledávání původu a cesty elektronických dat samo o sobě komplikovaným bezpečnostním problémem. Podobnou zkušenost představuje případ úniku informací souvisejících s citlivou operací českých vojáků v Afghánistánu v roce 2018. Jeho okolnosti nelze korektně vydávat za případ úniku prostřednictvím sociálních sítí nebo rodinného příslušníka, protože takový závěr veřejně dostupné informace nepotvrzují. Případ je však významný jako konkrétní ukázka toho, že informace související s činností českých jednotek mohou po úniku vyvolat bezpečnostní i právní reakci státu.
Zajímavou zkušenost přinesla také samotná práce Ministerstva obrany s resortní komunikací, kdy v roce 2024 ministerstvo uvedlo, že eviduje téměř 190 účtů organizačních složek resortu na sociálních sítích a 129 domén třetího řádu a že přistoupilo k jejich systematickému mapování a k aktualizaci pravidel komunikace. Nejde pouze o otázku počtu účtů, ale údaj také ukazuje, jak rozsáhlé a roztříštěné může být informační prostředí jediného bezpečnostně významného resortu a jak obtížné je v takovém prostředí udržovat jednotná pravidla. Další rozměr poskytují statistiky NÚKIB. V roce 2024 úřad zaznamenal 268 kybernetických incidentů, což představovalo nejvyšší počet v jeho dosavadní statistice. Z hlediska tohoto článku není podstatné pouze samotné číslo, ale především trend, kdy informace a digitální systémy, na nichž jsou instituce závislé, jsou stále častěji vystaveny pokusům o kompromitaci, narušení dostupnosti nebo odcizení dat.
Tyto příklady samy o sobě nepotvrzují existenci specifického fenoménu „rodinného OPSEC“ v českém prostředí. Ukazují však něco jiného a pro další úvahu možná důležitějšího, a to, že české bezpečnostní instituce už mají praktickou zkušenost s tím, že informace mohou uniknout z původního prostředí, být následně kombinovány s dalšími údaji a způsobit problém, který se již nedá vyřešit pouhým odstraněním původního záznamu.
Predikce 1: OPSEC se bude přesouvat od jednotlivé informace k informačnímu vzorci
Nejpravděpodobnější změnou bude přechod od ochrany jednotlivých údajů k ochraně informačních vzorců. Dnes se školení často ptá: „Je tato fotografie bezpečná?“
Budoucí systém se bude muset ptát: „Co vznikne, pokud tuto fotografii spojíme s předchozími fotografiemi, veřejným profilem, lokalizačními daty a informacemi o rodině?“
Tento posun bude pravděpodobně zásadní. Jednotlivý příspěvek totiž často nebude možné označit jako nebezpečný. Nebezpečí vznikne až z jeho vztahu k jiným údajům, což bude vyžadovat také změnu způsobu školení, kdy místo seznamu zákazů bude důležitější schopnost uvažovat v souvislostech.
Predikce 2: rodinný OPSEC se stane standardem, ale nebude znamenat kontrolu rodiny
Americká zkušenost ukazuje, že zapojení rodin do OPSEC už dnes není experimentem. U.S. Army jej explicitně doporučuje a britské ministerstvo obrany dlouhodobě upozorňuje na informace, které mohou zveřejnit přátelé a rodinní příslušníci. Je proto pravděpodobné, že podobný model bude postupně posilovat také v evropských ozbrojených silách. V českých podmínkách by však měl být založen především na dobrovolném vzdělávání a důvod je právní i praktický. Rodinný příslušník není voják ani příslušník bezpečnostního sboru a jeho soukromé jednání nelze automaticky podřídit služební disciplíně.
Budoucí model by proto měl spíše říkat: „Armáda nebo bezpečnostní sbor vám vysvětlí rizika a poskytne nástroje, jak chránit sebe i svého blízkého.“ Nikoli: „Armáda bude kontrolovat, co vaše rodina zveřejňuje.“
Predikce 3: pravidla se budou muset vztahovat také na AI
Ještě před několika lety stačilo řešit Facebook, fotografie a geolokaci. Dnes je nutné řešit také generativní AI. Proto v budoucnu bude stále důležitější otázka: Jaké informace smí příslušník zadat do veřejně dostupného AI nástroje?
Pokud například uživatel vloží do externího systému část služebního dokumentu, interní text, fotografii objektu nebo jiný citlivý materiál, může vzniknout zcela nový typ bezpečnostního rizika. A nejde přitom pouze o vojenské tajemství.
Budoucí OPSEC proto nebude možné stavět pouze na dnes již známém principu „Think before you share“ – přemýšlej, než něco sdílíš. S nástupem generativní umělé inteligence, cloudových služeb a stále většího množství aplikací, do nichž uživatelé vkládají fotografie, dokumenty, osobní údaje nebo služební informace, se bude muset bezpečnostní otázka rozšířit také na samotné nahrávání dat. Vedle tradičního principu tak bude stále důležitější i jednoduché pravidlo: „Think before you upload.“ Jinými slovy nejen přemýšlet nad tím, co zveřejňujeme, ale také nad tím, co vkládáme do digitálních systémů, komu tím data poskytujeme, kde mohou být zpracována a zda nad nimi po jejich nahrání ještě máme skutečnou kontrolu.
Predikce 4: bezpečnostní sbory budou více řešit rodinné vydírání a sociální inženýrství
S rostoucím množstvím veřejně dostupných informací se podle mého názoru zvýší také význam útoků zaměřených nikoli přímo na příslušníka, ale na jeho okolí. Důvod je jednoduchý. Rodinný příslušník může být méně obeznámen s bezpečnostními pravidly a zároveň může mít veřejně dostupné informace, které usnadní vytvoření důvěryhodného podvodu. Čím více informací o rodině veřejně existuje, tím přesvědčivější může být takový kontakt. Rodinná digitální bezpečnost by měla být postupně stále více propojena s prevencí sociálního inženýrství.
Predikce 5: bezpečnostní instituce budou muset začít pracovat s celým „digitálním životním cyklem“ příslušníka
Dnes se bezpečnostní školení často soustředí na okamžik nástupu do služby. Budoucí model by měl pokrývat celý životní cyklus: nábor → výcvik → výkon služby → nasazení → změna funkce → odchod ze služby → další zaměstnání. Digitální stopa nezmizí ve chvíli, kdy člověk opustí služební poměr. A zákonná povinnost mlčenlivosti u příslušníků bezpečnostních sborů může podle § 214 zákona č. 361/2003 Sb. pokračovat i po skončení služebního poměru.
Co by měla udělat Česká republika
Česká republika nepotřebuje další obecný zákaz sociálních sítí pro vojáky a příslušníky bezpečnostních sborů, ale potřebuje spíše modernizovat bezpečnostní kulturu.
-
Prvním krokem by měl být společný rámec, který jasně odliší právní povinnost mlčenlivosti, ochranu utajovaných informací, ochranu osobních údajů a širší princip OPSEC.
-
Druhým krokem by mělo být pravidelné vzdělávání, které nebude založeno na memorování seznamu zakázaných informací, ale na práci s konkrétními scénáři.
-
Třetím krokem by mělo být vytvoření dobrovolného rodinného OPSEC programu, který by byl dostupný vojákům, policistům, hasičům, příslušníkům zpravodajských služeb a dalším skupinám podle jejich konkrétního rizikového profilu.
-
Čtvrtým krokem by mělo být vytvoření specializovaných pravidel pro pracovníky s vyšší mírou ohrožení.
-
Posledním krokem by měla být pravidelná revize pravidel, protože technologické prostředí se mění rychleji než klasické služební předpisy.
Bezpečnostní kultura musí být založena na důvěře
Pokud budou vojáci a příslušníci bezpečnostních sborů vnímat OPSEC jako další systém zákazů a trestů, budou se přirozeně snažit pravidla pouze formálně splnit. Pokud ale pochopí, že OPSEC chrání nejen instituci, ale také jejich vlastní rodinu, budou mít větší motivaci jej skutečně používat. Stejná logika platí pro rodinu. Pokud bude partnerka policisty mít pocit, že armáda nebo policie chce kontrolovat její soukromý život, bude mít přirozeně odpor. Pokud jí však instituce vysvětlí: „Nechceme kontrolovat váš účet. Chceme vám ukázat, jak může někdo využít informace, které už dnes zveřejňujete,“ je pravděpodobnější, že doporučení přijme.
Rodina jako poslední článek bezpečnostního řetězce
Voják, policista, hasič, příslušník zpravodajské služby nebo jiný pracovník bezpečnostního sektoru dnes funguje v prostředí, v němž se hranice mezi soukromým a bezpečnostním prostorem stále více překrývají. Neznamená to, že stát má právo kontrolovat rodinný život, neznamená to ani, že rodinní příslušníci mají stejné povinnosti jako vojáci nebo příslušníci bezpečnostních sborů. Znamená to však, že bezpečnostní instituce musí počítat s tím, že digitální stopa příslušníka nevzniká pouze jeho vlastním jednáním. Vzniká také prostřednictvím jeho rodiny, přátel a dalších osob v jeho okolí.
Český právní rámec už dnes stanovuje poměrně jasné povinnosti. Současně však žádný z těchto právních režimů nemůže sám vyřešit problém digitální mozaiky, který vzniká na hranici mezi právem, technologií a lidským chováním. Zahraniční zkušenosti ukazují, že právě zde je nejúčinnější kombinace jasných pravidel, průběžného vzdělávání a práce s rodinami. Americká armáda již dnes považuje rodinné příslušníky za součást OPSEC vzdělávání a britské ministerstvo obrany více než deset let upozorňuje na to, že bezpečnostní riziko mohou vytvářet také přátelé a rodina. NATO současně upozorňuje, že hybridní hrozby jsou stále rychlejší, rozsáhlejší a intenzivnější a že digitalizace, umělá inteligence a deepfake technologie mění způsob, jakým lze informační prostředí zneužívat.
Z toho lze vyvodit poměrně jednoznačnou predikci: v příštích letech se OPSEC bude stále méně soustředit pouze na to, co příslušník nesmí říct, a stále více na to, jaký informační obraz lze o něm vytvořit z veřejně dostupných dat.
Zdroje, o které je text opřen
-
BIS – Okruh míst, kde mohlo dojít k úniku odposlechů, se rozšířil – konkrétní český případ úniku elektronických dat a obtížnosti dohledání jejich původu. (BIS)
-
BIS – Případ „ohrožení českých komunálních politiků“ – případ úniku informace, který podle BIS zásadně zkomplikoval další vyšetřování a vedl k trestnímu oznámení kvůli úniku informace. (BIS)
-
Europol – EU TE-SAT 2026 – aktuální data a vývoj teroristického prostředí a role online ekosystémů. (Europol)
-
Ministerstvo obrany ČR – Čeští vojáci v misích mohou na Facebook. Nesmějí tím ale ohrozit jednotku – česká zkušenost s pravidly pro sociální sítě, ochranou informací o nasazení a upozorněním na možnost získávání informací o rodinách vojáků. (Ministerstvo obrany ČR)
-
Ministerstvo obrany ČR – Resort pracuje na zlepšení koordinace komunikace – aktualizace pravidel komunikace a mapování resortních účtů; MO v roce 2024 uvádělo téměř 190 účtů organizačních složek na sociálních sítích a 129 domén třetího řádu. Ministerstvo obrany ČR – Resort pracuje na zlepšení koordinace komunikace
-
NATO – Ankara Summit Declaration 2026 – AI, technologické schopnosti a širší bezpečnostní prostředí. (NATO)
-
NATO – Approach to Counter Information Threats, 2024 – informační operace, AI, deepfakes a digitalizace společnosti. (NATO)
-
NATO – Countering Hybrid Threats, aktualizace 2026 – současné hybridní aktivity, jejich rychlost, rozsah a intenzita. (NATO)
-
NÚKIB – Zpráva o stavu kybernetické bezpečnosti České republiky za rok 2024 – 268 evidovaných kybernetických bezpečnostních incidentů v roce 2024 a vývoj jejich závažnosti. (NÚKIB)
-
NÚKIB – Zpráva o stavu kybernetické bezpečnosti České republiky za rok 2025 – nejnovější dostupná zpráva NÚKIB o vývoji kybernetického bezpečnostního prostředí v ČR. (NÚKIB)
-
U.S. Army – Social Media Safety / OPSEC – rodina, geolokace, fotografie, nasazení a princip „small bits of information“. (U.S. Army)
-
U.S. Army Cyber Command – Cybersecurity for Army Family Members – bezpečnost rodinných příslušníků a dětí. (U.S. Army Cyber Command)
-
UK Ministry of Defence – Think before you share online – fotografie, geolokace, přátelé a rodina. (GOV.UK)
-
UK Ministry of Defence – Using Social Media – princip, že sociální sítě nejsou zakázané, ale mají být používány bezpečně. (GOV.UK)
-
Vojenské zpravodajství – výroční zprávy a materiály k vojenským a kybernetickým hrozbám – český vojenský zpravodajský kontext, zejména ochrana ozbrojených sil, zpravodajské hrozby a kybernetická bezpečnost. (Vojenské zpravodajství)
-
Zákon č. 221/1999 Sb., o vojácích z povolání – základní povinnosti vojáka a služební mlčenlivost. (e-Sbírka)
-
Zákon č. 273/2008 Sb., o Policii České republiky – § 60 a další ustanovení týkající se zabezpečení informací a zpracování osobních údajů. (e-Sbírka)
-
Zákon č. 361/2003 Sb., o služebním poměru příslušníků bezpečnostních sborů – § 45 a § 214, služební mlčenlivost a její pokračování po skončení služby. (Zákony pro lidi)
-
Zákon č. 412/2005 Sb., o ochraně utajovaných informací a o bezpečnostní způsobilosti – povinnost mlčenlivosti a ochrana utajovaných informací. (Zákony pro lidi)